imtoken分层模块权限互相隔绝设计
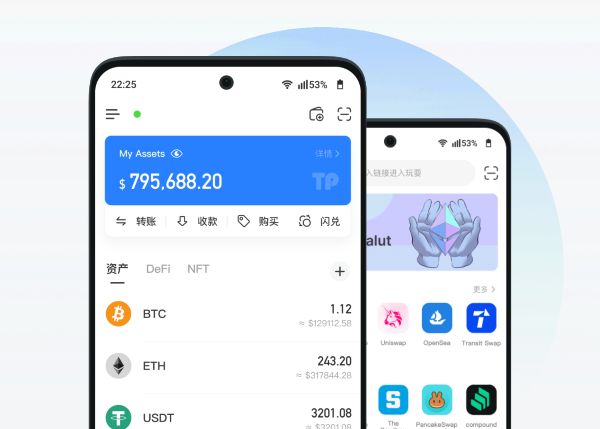
在区块链应用生态快速扩张的当下,imtoken作为全球用户广泛使用的数字资产管理工具,其安全设计的核心突破点在于分层模块权限互相隔绝的架构,这一设计从根源上避免了单一模块漏洞引发的全局风险。数字资产安全是加密货币用户的核心诉求,而传统单架构钱包常因权限绑定导致的漏洞成为攻击目标,因此imtoken的分层隔离设计成为安全领域的典型实践。
imtoken将整个应用拆分为独立但协作的多层模块,包括核心密钥管理层、交易处理层、界面交互层和外部接口层,每个层都拥有完全独立的权限体系,且模块间的数据交互必须经过严格的授权验证。核心密钥管理层作为整个架构的最底层,仅负责私钥的生成、加密存储及签名运算,任何其他模块都无法直接访问明文私钥,即使其他模块遭到恶意代码入侵,也无法获取或篡改密钥信息,这一设计彻底切断了密钥泄露的核心通道。交易处理层负责验证交易请求的合法性,并与区块链节点进行交互,该模块不存储任何密钥,仅能接收核心层的签名结果,无法独立发起交易,避免了交易被篡改的风险。
界面交互层面向用户提供操作入口,仅负责展示界面和收集用户操作指令,无法直接触发区块链交易或访问密钥,用户输入的转账金额、地址等信息会先由该层进行初步验证,再传递给交易处理层,最后由核心层完成签名,形成了清晰的权限边界。外部接口层则负责与第三方DApp、中心化服务等进行对接,该层的权限被进一步限制,仅允许传递经过二次验证的非敏感信息,任何敏感数据如私钥、助记词等都不会经过该层,有效隔离了外部攻击的渗透路径。这种分层设计不仅实现了权限的物理性隔绝,还通过加密通道定义了模块间的唯一交互规则,任何超出规则的请求都会被直接拦截。
在实际应用场景中,这一架构的优势在应对各种安全威胁时被充分体现。例如,当某用户点击恶意DApp链接时,若该DApp通过接口层申请访问钱包资产,接口层会立即触发权限验证,仅允许DApp查询基础资产信息,无法发起转账操作;若恶意代码尝试突破接口层渗透,由于核心层的密钥权限未向外部接口开放,攻击者无法获取签名所需的私钥,无法完成虚假交易的签名。各模块的独立部署让安全问题的影响范围被限制在单一模块内,即便某一模块出现漏洞,也不会导致整个钱包的资产泄露,运维团队可以针对性地修复漏洞,无需大规模重构整个应用。
随着Web3.0生态的不断发展,imtoken的分层模块权限设计为数字钱包的安全体系提供了可复制的参考框架,这种以权限隔绝为核心的架构,既保障了用户资产的安全性,又兼顾了应用的便捷性与扩展性,让用户在享受区块链技术带来的资产自由的无需承担不必要的安全风险。
热门内容推荐

快捷栏目导航